

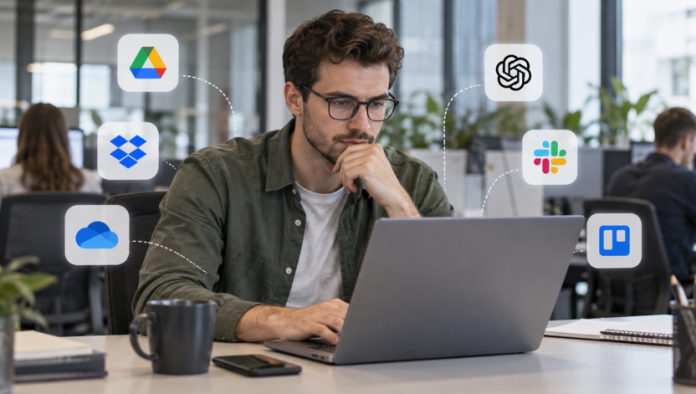

Pracownik potrzebuje szybko przesłać duży plik, więc korzysta z prywatnego dysku w chmurze. Inny zespół zakłada konto w nowej aplikacji do zarządzania projektami bez konsultacji z działem IT. Ktoś jeszcze kopiuje fragment dokumentu do internetowego narzędzia AI, żeby przyspieszyć przygotowanie podsumowania. Każda z tych decyzji może wydawać się niewinna, ale razem tworzą zjawisko określane jako shadow IT – korzystanie z technologii, których organizacja nie zatwierdziła lub nawet nie wie o ich istnieniu.
Dlaczego pracownicy korzystają z narzędzi poza kontrolą IT?
Shadow IT rzadko wynika ze świadomej chęci złamania zasad bezpieczeństwa. Częściej jego źródłem jest wygoda. Jeśli oficjalne rozwiązanie jest wolne, skomplikowane albo nie oferuje potrzebnej funkcji, użytkownik zaczyna szukać alternatywy. Problem nasilił się wraz z rozwojem usług SaaS. Założenie konta w nowej aplikacji może dziś zająć kilka minut i nie wymaga instalowania oprogramowania na firmowym komputerze. W rezultacie działy biznesowe mogą zacząć korzystać z nowych usług bez wcześniejszej oceny ich bezpieczeństwa, zasad przechowywania danych czy sposobu zarządzania dostępem.
Największym problemem jest brak widoczności
Trudno zabezpieczyć system, o którego istnieniu organizacja nie wie. Jeżeli pracownicy przechowują dokumenty w nieautoryzowanej chmurze albo korzystają z aplikacji podłączonych do firmowych kont, dział bezpieczeństwa może nie mieć informacji o tym, jakie dane są tam przetwarzane i kto ma do nich dostęp. Szczególnie ryzykowne są sytuacje, w których pracownik loguje się do zewnętrznej usługi przy użyciu firmowej tożsamości albo udziela aplikacji szerokich uprawnień do poczty, plików czy kalendarza. Z pozoru niewielkie narzędzie może wtedy uzyskać dostęp do znacznie większej części środowiska niż ta, której rzeczywiście potrzebuje. Rozwiązania związane z ochroną aplikacji, chmury i dostępu można znaleźć m.in. na stronie trafford.pl. Trafford działa w obszarze cyberbezpieczeństwa i dostarcza technologie pozwalające zwiększać widoczność oraz kontrolę nad środowiskiem IT.
Generatywna AI stworzyła nową odmianę shadow IT
W ostatnich latach problem stał się szczególnie widoczny w związku z narzędziami opartymi na generatywnej sztucznej inteligencji. Pracownicy mogą wykorzystywać je do tłumaczenia dokumentów, analizowania danych, pisania kodu czy przygotowywania raportów. Samo korzystanie z AI nie musi być problemem. Ryzyko pojawia się wtedy, gdy do zewnętrznego narzędzia trafiają informacje poufne, dane klientów, fragmenty kodu źródłowego czy dokumenty wewnętrzne bez wiedzy organizacji. Z tego względu firmy potrzebują nie tylko polityki korzystania z AI, ale również technicznych możliwości sprawdzenia, z jakich usług rzeczywiście korzystają użytkownicy.
Zakaz wszystkich niezatwierdzonych aplikacji zwykle nie działa
Najprostsza reakcja na shadow IT wydaje się oczywista: zablokować wszystko, co nie zostało wcześniej zaakceptowane. W praktyce zbyt restrykcyjna polityka może przynieść odwrotny efekt. Jeśli pracownicy rzeczywiście potrzebują określonej funkcji, zaczną szukać innych sposobów jej uzyskania. Lepszym podejściem jest najpierw zrozumienie, dlaczego użytkownicy wybierają konkretne narzędzia. Być może oficjalny system nie spełnia ich potrzeb albo procedura uzyskania dostępu trwa zbyt długo. W takiej sytuacji shadow IT staje się również informacją o problemach organizacyjnych. Celem powinno być więc połączenie bezpieczeństwa z użytecznością. Niektóre aplikacje można zatwierdzić, inne ograniczyć do określonych danych, a te najbardziej ryzykowne – zablokować.
Dostęp zewnętrznych aplikacji wymaga regularnego przeglądu
Szczególną kategorią ryzyka są aplikacje, którym użytkownicy udzielili dostępu do firmowego konta. Takie integracje mogą działać długo po tym, jak pracownik przestał faktycznie korzystać z danego narzędzia. Dlatego warto regularnie sprawdzać, jakie aplikacje posiadają uprawnienia do danych oraz czy ich dostęp nadal jest uzasadniony. Dotyczy to również usług wykorzystywanych przez zespoły tylko podczas jednego projektu. Niepotrzebna integracja to dodatkowy punkt wejścia do środowiska. Jeżeli dostawca zewnętrznego narzędzia zostanie zaatakowany, konsekwencje mogą dotknąć także organizacje, które udostępniły mu swoje zasoby.
Shadow IT jest również problemem zarządzania danymi
Nieautoryzowane aplikacje utrudniają odpowiedź na podstawowe pytania: gdzie znajdują się firmowe informacje, kto ma do nich dostęp i jak długo są przechowywane. Dane mogą zostać skopiowane do systemu, którego firma nie uwzględnia w procedurach backupu, retencji czy usuwania informacji. Problem staje się szczególnie poważny po odejściu pracownika. Jeśli część dokumentów znajduje się na prywatnym koncie lub w usłudze utworzonej poza oficjalnym środowiskiem, odzyskanie pełnej kontroli nad informacjami może być trudne. Dlatego zarządzanie shadow IT powinno być częścią szerszego podejścia do ochrony danych, a nie wyłącznie zadaniem administratorów sieci.
Widoczność powinna poprzedzać blokowanie
Najskuteczniejsza strategia zaczyna się od ustalenia, jakie aplikacje rzeczywiście funkcjonują w organizacji. Dopiero później można ocenić ich poziom ryzyka i zdecydować, które z nich zaakceptować, ograniczyć lub wyeliminować. Shadow IT prawdopodobnie nie da się całkowicie usunąć, szczególnie w firmach korzystających z wielu usług chmurowych. Można jednak znacząco ograniczyć związane z nim ryzyko poprzez monitorowanie wykorzystywanych narzędzi, kontrolę dostępu i jasne zasady dotyczące danych. Najważniejsze jest, aby bezpieczeństwo nie polegało wyłącznie na zakazach. Jeśli firma zapewni pracownikom wygodne i bezpieczne rozwiązania odpowiadające ich rzeczywistym potrzebom, liczba powodów do szukania nieoficjalnych alternatyw naturalnie się zmniejszy.